
一、很多网站前面,都有一层 Nginx
打开一个网站时,请求不一定会直接到达真正运行应用的服务器。很多架构会先让 Nginx 接住访问,再由它返回图片、网页,或者把请求转给后面的应用。
所以 Nginx 不只是“一个网站软件”。它常在访问入口,还可能负责反向代理、负载均衡和 HTTPS。入口软件出问题,影响面自然会比普通业务代码更广。
W3Techs 在 2026 年 11 月 18 日的统计中显示:在能够识别 Web 服务器的网站里,29.7% 使用 Nginx。Xint 引用的 11 月 10 日 Shodan 快照扫描到 5670 万个标记为 Nginx 的主机;其中 1194 万个能识别版本,约 1180 万个版本落在 CVE-2026-123007 的受影响版本范围内。
这个数字不是“1180 万台已确认可被攻陷”。它只代表扫描到的版本号落入范围,不代表确认存在漏洞。版本号可能被隐藏,Linux 发行版也可能把补丁回移到旧版本;是否能触发,还要看 Nginx 编译模块和实际配置。
二、NGINX2Root 到底包括什么
NGINX2Root 不是一个漏洞,而是 5 个 Nginx 漏洞的统称。它们分别影响不同功能,不需要五个一起利用。满足相应条件时,远程攻击者可能在没有账号密码的情况下,拿到 Nginx worker 进程权限下的代码执行。
| CVE | 哪种配置需要重点看 | 问题大意 | 暂时无法升级时的缓解方向 |
|---|---|---|---|
| CVE-2026-123007 | 对外启用了 HTTP/2 | 流量额度计算溢出,造成堆内存越界 | 暂时关闭 HTTP/2 |
| CVE-2026-123633 | HTTP/2 请求还会转发给后端 | 已释放的内存又被继续使用 | 暂时关闭 HTTP/2 |
| CVE-2026-121810 | 启用 HTTP/3/QUIC,并转发请求 | 已释放的内存又被继续使用 | 暂时关闭 HTTP/3/QUIC |
| CVE-2026-123634 | 动态代理地址、运行时 DNS 解析与镜像等子请求组合 | DNS 等待队列中的内存生命周期错误 | 按固定后端调整代理配置,并检查 mirror/SSI 子请求 |
| CVE-2026-113425 | Nginx 邮件代理同时使用 `proxy on` 和 `auth_http` | 邮件认证过程中的内存生命周期错误 | 暂时限制不可信来源访问邮件代理 |
表格里的“缓解”不是完整修复。特别是关闭 HTTP/2 只覆盖前两个漏洞;其他路径仍要单独处理。
每个 CVE 的起始受影响版本不同,不能用一个版本号套全部漏洞。以影响面较广的 CVE-2026-123007 为例,官方 Nginx 主线版本范围是 1.9.5 至 1.31.8;稳定分支 1.30.6 也受影响。
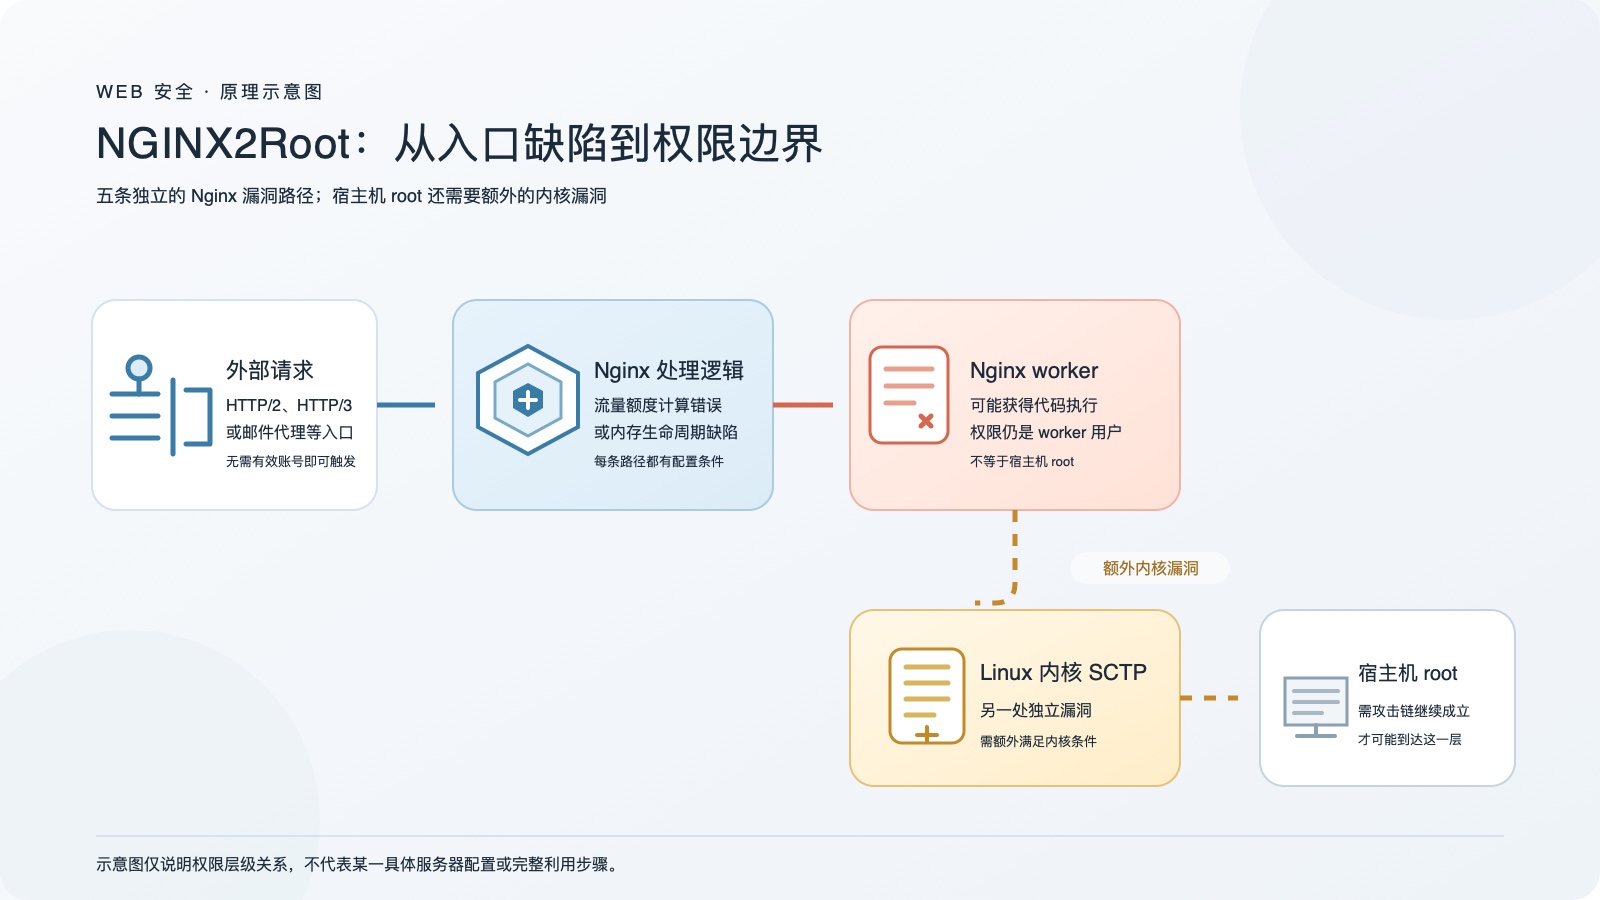
*图:概念示意。Nginx 漏洞首先影响 worker 权限;只有再叠加独立的 Linux 内核漏洞,才可能继续到宿主机 root。*
三、这批漏洞是怎么被发现的
这次发现不是从五个漏洞同时开始的。Xint 团队披露,研究人员在准备 ZeroDay Cloud 2026 时,先发现了 HTTP/2 漏洞 CVE-2026-123007。几天后,团队的自动化扫描又在没有人工逐条引导的情况下,找到了另外四个 Nginx 漏洞。
之后进入报告、复核和补丁验证流程。以下日期按研究报告披露的 UTC 时间整理:
| 时间 | 进展 |
|---|---|
| 2026-10-11 | 研究人员发现 HTTP/2 漏洞 CVE-2026-123007 |
| 几天后 | 自动化扫描发现另外四个 Nginx 漏洞 |
| 2026-10-16 | 通过 HackerOne 向 F5 报告 |
| 2026-10-20 | HackerOne 完成验证 |
| 2026-10-27 | 报告交给 Nginx 开发团队 |
| 2026-11-09—10 | Nginx 团队请求补丁验证,Xint 完成验证 |
| 2026-11-18 | 公开安全公告并发布修复版本 |
这个过程里,研究人员先发现一个问题,再由自动化扫描扩大排查范围;随后仍经过厂商协调和补丁验证。它不等于“AI 自己发现并修好了漏洞”,也不代表所有类似扫描都能直接确认漏洞或完成修复。
四、最受关注的 HTTP/2 漏洞,错在“额度账本”
HTTP/2 会记录服务器还能向客户端发送多少数据,可以把它想成一份“发送额度账本”。Nginx 把响应数据先放进队列时会扣额度;如果这段数据后来被取消,清理流程会把额度还回去。
CVE-2026-123007 的问题是:清理时还额度,没有再次确认总额度有没有超过上限。某些操作交错后,账本里的数字会越界。后续代码又把这个异常数字当成内存复制长度,最终造成堆内存越界读写。
这不是网站 PHP、Java 或业务代码写错了,而是 Nginx 处理 HTTP/2 流量时自身的内存管理问题。换应用框架、改业务代码,并不能修好 Nginx 二进制里的漏洞。
五、先升级;来不及再按配置临时止血
首选:安装供应方已修复的软件包
Nginx 官方当前列出的修复版本是主线 1.31.9 和稳定版 1.30.7。如果 Nginx 是随 Ubuntu、Debian、RHEL、容器镜像、OpenResty 或面板一起安装的,要按对应供应方的安全公告更新。发行版可能回移补丁,因此 `nginx -v` 显示旧版本,不一定代表补丁没装;要核对软件包的完整版本和发行版公告。
如果使用系统软件源安装,可先更新对应的软件包,例如:
# Ubuntu / Debian
sudo apt update
sudo apt install --only-upgrade nginx

# RHEL / Rocky Linux / AlmaLinux
sudo dnf update nginx
如果包管理器说没有更新,不要因此认为已经安全:确认当前软件源有没有发布修复包。若用的是 OpenResty、容器镜像或服务器面板,也应更新对应产品,而不是只升级系统里另一份 Nginx。
常见 Linux 上可以先查看版本和完整配置线索:
nginx -v
sudo nginx -T 2>&1 | grep -nE 'http2|quic|resolver|mirror|auth_http|proxy_pass'
第二条命令只是帮忙定位配置,不是自动漏洞扫描。找到相关行后,还要结合所在的 `server`、`location` 和上游配置判断。
更新软件包后,先测试配置,再重启服务加载新程序。下面是使用 systemd 的常见写法:
sudo nginx -t
sudo systemctl restart nginx
nginx -v
重启可能短暂中断连接;如果服务器使用容器或面板管理,应通过对应管理方式更新并重启,不能只替换宿主机上的另一个 Nginx。
暂时装不了补丁:只关闭实际受影响的功能
- HTTP/2:适用于 CVE-2026-123007 和 CVE-2026-123633。较新的 Nginx 可在对应 `server` 中关闭 HTTP/2,并移除旧式 `listen … http2` 参数;较旧版本则需要从 `listen` 指令里去掉 `http2`。关闭后,依赖 HTTP/2 的服务(例如部分 gRPC 场景)可能受影响。
较新的版本可在原有站点配置里改成类似这样:
  listen 443 ssl;
  http2 off;
这是临时关闭示例,不要把它直接粘贴成一个新的 `server` 配置;应修改原来启用 HTTP/2 的对应站点。旧版本没有 `http2 off;` 时,去掉 `listen 443 ssl http2;` 里的 `http2` 参数。
- HTTP/3:适用于 CVE-2026-121810。移除对外的 QUIC 监听,并关闭 HTTP/3;同时检查是否仍通过 `Alt-Svc` 告诉浏览器使用 HTTP/3。
- 动态代理解析:适用于 CVE-2026-123634。避免每个请求都用变量拼接后端地址并触发 DNS 查询;优先改成固定的 `upstream`。如果使用 `mirror` 或 SSI,也要检查子请求路径。只改 `mirror_request_body` 不能当成完整修复。
- 邮件代理:适用于 CVE-2026-113425。补丁安装前,把邮件代理限制为可信来源;如果业务不需要公网访问,就不要让不受信任的客户端连接。
改完配置后执行 `nginx -t`,确认语法通过,再按服务管理方式加载配置。临时关闭功能只是争取升级时间,不是永久解决方案。
还要记住:内核提权是另一件事
研究团队还披露了一个独立的 Linux 内核 SCTP 漏洞。它不是 Nginx 漏洞本身;Nginx worker 代码执行与内核漏洞叠加后,才可能把权限提升到宿主机 root。更新 Nginx 不会顺便修复 Linux 内核。
内核部分应跟进所用 Linux 发行版的安全更新。若服务器完全不需要 SCTP,研究报告提到可以临时阻止 SCTP 模块加载;但这不会卸载已经加载的模块,也不适用于把 SCTP 编进内核的系统,不能把单条配置误当成通用修复。
自己编译有难度时,让 Codex 协助理清步骤
如果软件源暂时没有修复包,自己编译升级 Nginx 又不熟,可以把 `nginx -v`、`nginx -V` 和脱敏后的配置交给 Codex,先核对当前版本、编译模块和安装路径,再整理新版本的编译、替换与回滚步骤。先在测试环境验证,别直接把生成的命令照搬到生产机。
Windows 用户安装 Codex Desktop、配置国产模型服务也嫌麻烦,可以看看云枢codex助手。它提供 Codex Desktop 安装和模型服务配置入口,预设包括 DeepSeek、阿里云百炼等。Codex 可以帮忙读版本输出、解释编译参数、整理操作步骤;最后仍要核对构建结果,并用 `nginx -t` 和服务状态确认升级成功。
结尾
排查时不要只问“我装的是不是 Nginx”,而要确认三件事:补丁是否到位、相关功能是否对外启用、配置是否命中具体漏洞条件。能升级就先升级;暂时不能升级,再逐项关闭对应入口,并尽快补上正式修复。
相关文章:
- NGINX2Root 漏洞排查与修复:五个 CVE 的配置条件和升级路径
- PHP 两个 RCE 漏洞的引擎根因与旧版补丁实践
- MotoAgent 开箱即用 OpenClaw、Hermes、Codex、Claude — 4 个 AI 后端同时在线,随心切换
- 四种 AI Agent 怎样跨平台体验?从下载安装走到第一次对话
- Codex Desktop 为什么让一些职场人觉得简单、顺手?
- AI 工具越装越多,为什么 Codex 桌面端反而更顺手?
- 包月 Codex Plus 怎么接入 New API?OAuth 配置、令牌与验证实录
- 国内怎么快速安装 Codex?一套标准流程解决登录、模型与权限配置