
一、先确认“版本命中”不等于“已被攻陷”
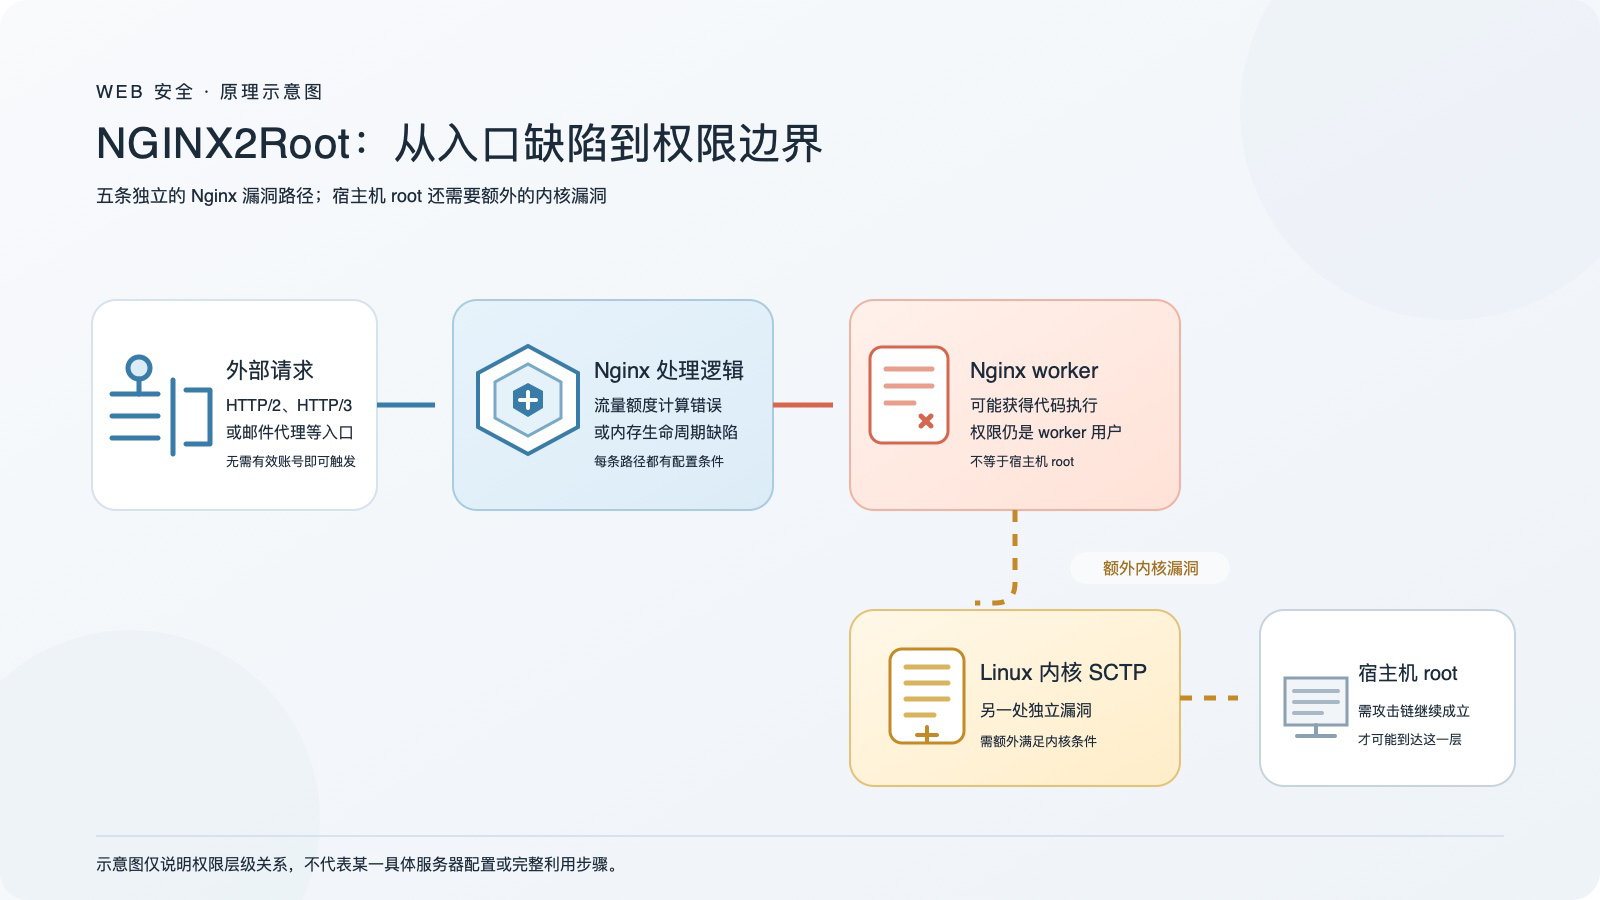
NGINX2Root 是 5 个 Nginx 漏洞的集合。它们覆盖 HTTP/2、HTTP/3、动态代理 DNS 解析和邮件代理等不同功能。服务器是否受影响,不能只看一行版本输出,还要核对实际运行的二进制、编译模块和配置组合。
Nginx 常处在网站请求入口,负责 HTTPS、反向代理和负载均衡。W3Techs 在 2026 年 11 月 18 日的统计显示,在能够识别 Web 服务器的网站中,29.7% 使用 Nginx。Xint 引用的 Shodan 快照扫描到约 5670 万个标记为 Nginx 的主机,其中约 1180 万个可识别版本落入 CVE-2026-123007 的上游版本范围。
这个数字是扫描到的版本范围,不是确认可被攻击的主机数量。发行版可能将补丁回移到旧版本;服务器也可能隐藏版本号。配置和编译模块同样会影响是否满足触发条件。
二、五个漏洞对应五组检查项
| CVE | 配置线索 | 暂时不能升级时的缓解方向 |
|---|---|---|
| CVE-2026-123007 | HTTP/2 对外启用 | 暂时关闭 HTTP/2 |
| CVE-2026-123633 | HTTP/2 请求转发到后端 | 暂时关闭 HTTP/2 |
| CVE-2026-121810 | HTTP/3/QUIC 启用并代理请求 | 暂时关闭 HTTP/3/QUIC |
| CVE-2026-123634 | 动态代理地址、运行时 DNS,与 mirror/SSI 等子请求组合 | 尽量改为固定 upstream,并检查子请求 |
| CVE-2026-113425 | Mail proxy 同时启用 `proxy on` 和 `auth_http` | 只允许可信来源访问 |
关闭 HTTP/2 只覆盖前两个漏洞。表里的方案是临时缓解,不是完整补丁;关闭协议功能前也要评估 gRPC、HTTP/3 或邮件业务是否依赖它。
三、HTTP/2 漏洞为什么会变成内存越界
HTTP/2 会维护响应发送额度。可以把它当成一本账:Nginx 把响应放入发送队列时扣除额度,取消响应时再把额度归还。
CVE-2026-123007 的问题出在归还额度时没有正确检查上限。某些交错操作可能让计数越界,后续代码又将这个异常数字当作内存复制长度,造成堆内存越界读写。
这属于 Nginx 处理 HTTP/2 时的内部内存管理问题,不是 PHP、Java 或业务逻辑代码写错。请求可能还没进入应用层,就在入口处理协议时触发错误。
四、补丁和实际实例怎么核对
Nginx 官方修复版本为主线 1.31.9 和稳定版 1.30.7。系统软件源可能已回移补丁,因此版本字符串看起来较旧时,要继续查发行版的安全公告和软件包修订号。
nginx -v
nginx -V
sudo nginx -T 2>&1 | grep -nE 'http2|quic|resolver|mirror|auth_http|proxy_pass'
`nginx -V` 可查看编译参数;`nginx -T` 用于定位有效配置线索,并非自动漏洞扫描。结果要结合对应的 `server`、`location` 和上游配置判断。分享给 AI 前,先脱敏域名、路径和密钥。
如果通过系统包管理器安装,升级对应供应方的软件包。容器、OpenResty、服务器面板管理的实例,应通过相应渠道更新,不能只升级主机上的另一份 Nginx。更新后先运行 `nginx -t`,再重启正确的服务并复查实际版本和进程状态。
五、没有补丁时先控制暴露面
HTTP/2、HTTP/3 可以按受影响条件临时关闭;动态代理解析问题可评估改用固定 upstream,并复核 mirror/SSI 子请求;邮件代理则应限制不可信来源。改完配置后先用 `nginx -t` 检查,再加载配置。临时缓解只能争取升级时间。
自己编译新版时,容易漏掉原来的编译参数、模块和安装路径。Codex 可以帮助读版本与编译输出、分析脱敏后的配置,并整理构建、替换及回滚步骤。Windows 用户若安装 Codex Desktop、配置国产模型服务也想少绕几步,可以看看云枢 Codex 助手。模型辅助生成的命令仍需先在测试环境验证,再由管理员检查构建结果、执行 `nginx -t` 并确认服务正常。
遇到这类入口软件漏洞,正确顺序是:确认实际服务实例,核版本与补丁,再对照编译和配置条件;能升级就升级,暂时不能升级才按功能逐项止血。
相关文章:
- PHP 两个 RCE 漏洞的引擎根因与旧版补丁实践
- MotoAgent 开箱即用 OpenClaw、Hermes、Codex、Claude — 4 个 AI 后端同时在线,随心切换
- Codex Desktop 为什么让一些职场人觉得简单、顺手?
- AI 工具越装越多,为什么 Codex 桌面端反而更顺手?
- 云枢 Codex 助手:国内如何一键安装 Codex Desktop?中文版与浏览器、电脑操控实操
- 云枢 Codex 助手能做什么?模型切换、浏览器与办公插件上手
- 用过 Codex Desktop 后,为什么有人不太想换回其他 AI 工作台?
- WorkBuddy 功能很全,为什么 Codex Desktop 反而显得更容易上手?